Cybersecurity-Beratung
Wir sind eine Beratung, kein Produktanbieter: Unsere Aufgabe ist zu sagen, wo Du exponiert bist und was zuerst zu beheben ist, und hinter diesem Rat vor Deinem Auditor oder Vorstand zu stehen.
Was enthalten ist
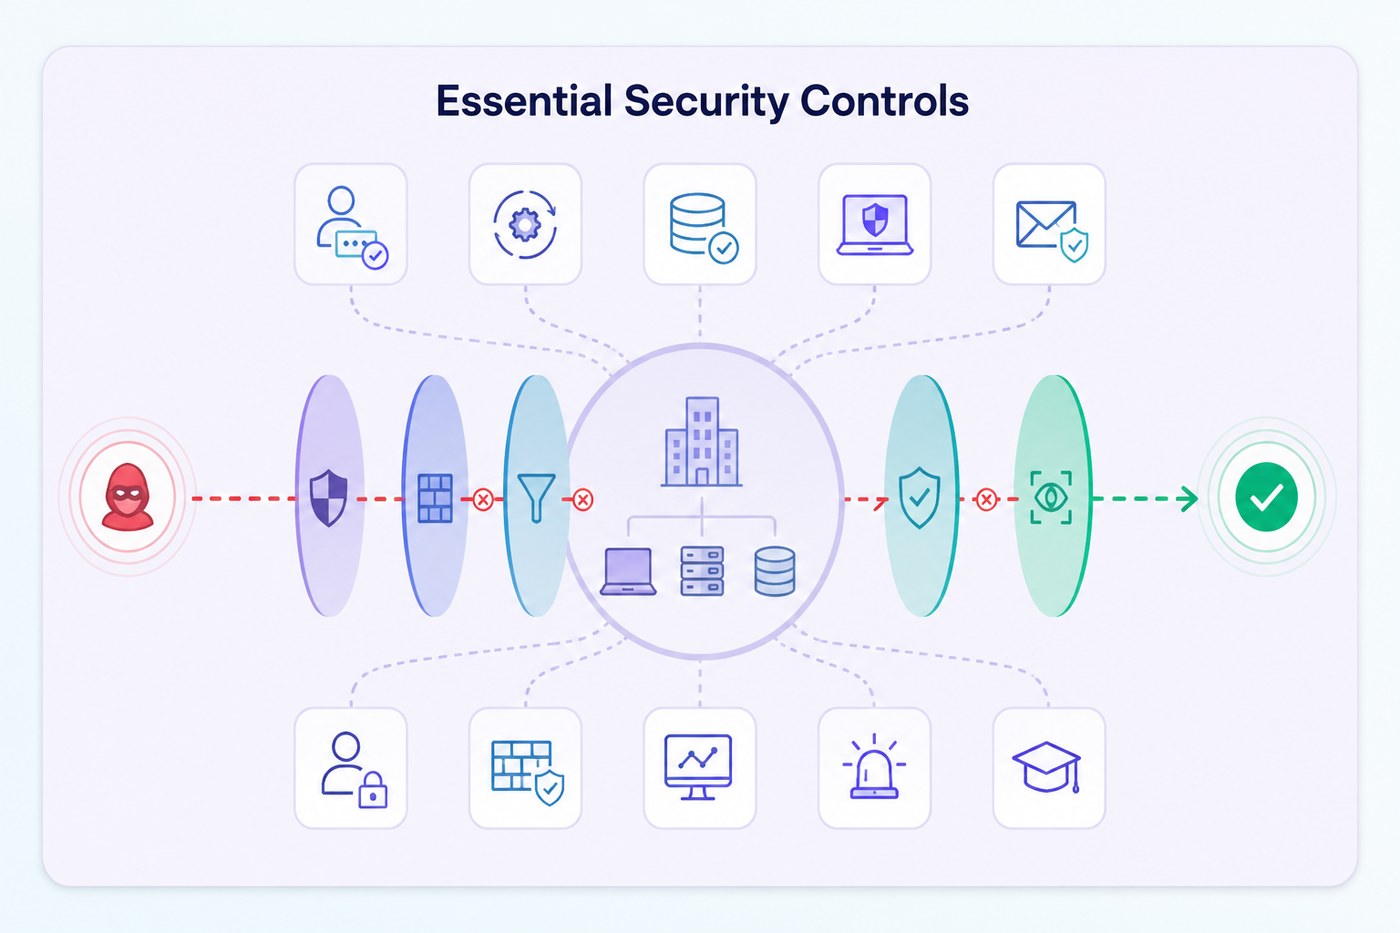
Sicherheitsassessment
Deine tatsächliche Exponierung, gemessen an dem Standard, den Deine Branche erwartet, am Ende ein priorisierter, kalkulierter 90-Tage-Plan zur Behebung.
Sicherheitsaudit & Konfigurationsprüfung
Eine dokumentierte Prüfung von Netzwerk, Identitäten, Endgeräten und Cloud-Konfiguration gegen einen benannten Standard, jeder Befund geordnet nach der tatsächlichen Angriffsfläche.
Compliance-Readiness
PDPL-Sicherheitsanforderungen und was Deine Branche darüber hinaus verlangt: Richtlinien, Kontrollen, internes Audit und das Nachweispaket, fertig für die Zertifizierungsstelle. Das Zertifikat stellt eine akkreditierte Stelle aus, nicht wir.
Review der Sicherheitsarchitektur
Identität, Netzwerksegmentierung, Cloud- und Remote-Zugriffe geprüft und korrigiert.
Incident-Readiness
Reaktionspläne, Tabletop-Übungen und abrufbare Unterstützung für den Ernstfall.
Plattformen, mit denen wir arbeiten
Beratung zuerst: Empfehlungen kommen mit Gründen und Alternativen, und wir sagen Dir, wenn Du etwas nicht brauchst.
Wie wir liefern
Baseline
Assessment nach einem anerkannten Framework, es zeigt, wo Du wirklich stehst.
Priorisieren
Ein 90-Tage-Plan, der die wirkungsstärksten Lücken zuerst schließt.
Umsetzen
Kontrollen und Richtlinien, umgesetzt mit Deinem Team oder unserem.
Nachweisen
Evidenzpakete für Auditoren, Regulatoren, Kunden und Versicherer.
Was Du erwarten kannst
- Ein priorisiertes Bild der Exponierung, das der Vorstand lesen kann
- Kontrollen in Prioritätsreihenfolge umgesetzt, mit Nachweisen
- Zertifizierung über eine akkreditierte Stelle erreicht
- Eine Sicherheitsfunktion, die ohne Heldentaten läuft
Was es für Dein Unternehmen verändert
Sicherheitsausgaben scheitern, wenn sie von Angst getrieben werden, oder davon, was ein Anbieter dieses Quartal verkauft. Beratung ersetzt beides durch eine priorisierte Liste: Jeder Dirham schließt zuerst die größte offene Tür.
Zur Veranschaulichung
Eine Illustration, kein Bericht über ein vergangenes Projekt: Eine Firma mit 80 Mitarbeitenden soll einem Schlüsselkunden vor der Vertragsverlängerung ihre Sicherheit nachweisen. Das Assessment findet die üblichen Verdächtigen: geteilte Admin-Passwörter, kein MFA auf E-Mail, eine ungepatchte Firewall, Backups, die nie wiederhergestellt wurden. Statt eines 60-seitigen Angstberichts erhält die Firma einen 90-Tage-Plan: sechs Maßnahmen in Prioritätsreihenfolge, größtenteils mit dem eigenen IT-Dienstleister umgesetzt, plus ein Evidenzpaket. Der Kundenfragebogen wird Zeile für Zeile aus diesem Paket beantwortet, und die Verlängerung wird unterschrieben.
Häufige Fragen
Betreibt Ihr ein 24/7-SOC?
Wir betreiben selbst kein SOC. Als Berater definieren wir die Anforderung, führen eine unabhängige Auswahl eines Managed-SOC-Anbieters durch und beaufsichtigen den Dienst in Deinem Auftrag.
Bereitet Ihr uns auf eine Sicherheitszertifizierung vor?
Wir liefern die Readiness-Arbeit von Anfang bis Ende: Gap-Review, Richtlinien und Kontrollen, internes Audit und das Nachweispaket. Das Zertifikat selbst stellt eine akkreditierte Stelle aus, bei deren Auswahl und Vorbereitung wir Dich unterstützen.
Wie oft sollten wir unsere Sicherheit auditieren?
Mindestens jährlich und nach jeder wesentlichen Änderung: eine neue Plattform, eine große Integration, ein Büroumzug. Wenn eine Aufsichtsbehörde, ein Versicherer oder ein Kundenvertrag einen formalen Penetrationstest verlangt, führt ein spezialisiertes Prüfhaus ihn durch. Wir definieren Umfang und Rules of Engagement, beauftragen und beaufsichtigen den Tester und prüfen anschließend nach, dass jeder akzeptierte Befund tatsächlich geschlossen ist.
Helft Ihr während eines akuten Vorfalls?
Kunden mit Incident-Readiness-Vereinbarung erhalten priorisierte Reaktion innerhalb des vereinbarten SLA. Außerhalb einer Vereinbarung helfen wir nach Kapazität und koordinieren spezialisierte Forensik-Anbieter, aber der ehrliche Rat lautet: Erstell den Plan, bevor Du ihn brauchst.
Wir haben schon einen IT-Dienstleister, warum ein separater Sicherheitsberater?
Weil die Partei, die Deine Systeme betreibt, nicht die einzige sein sollte, die ihre eigene Arbeit benotet. Wir prüfen unabhängig, sie betreiben weiter, und gute Dienstleister begrüßen das erfahrungsgemäß, weil der 90-Tage-Plan ihrer Arbeit Prioritäten und Budget gibt.
Beginn mit einem Gespräch
Ein Erstgespräch mit einem Berater, nicht mit einem Verkäufer, zu Deiner IT-, Sicherheits- oder Systemfrage.