Das VAE-Datenschutzgesetz beginnt mit einer Frage, die die meisten Unternehmen nicht beantworten können: Welche Daten hältst Du?
Vor Richtlinien und Consent-Bannern setzt das VAE-Datenschutzgesetz voraus, dass Du weißt, welche personenbezogenen Daten Du verarbeitest, wo sie liegen und wer sie sehen kann. Die meisten Organisationen wissen es nicht. Hier ist der praktische Weg.
Diskussionen über das VAE-Datenschutzgesetz (Federal Decree-Law No. 45 of 2021, „PDPL“) springen meist direkt zu Einwilligungen, Datenschutzhinweisen und Bußgeldern. Doch jede Pflicht im Gesetz ruht auf einer ungeprüften Annahme: dass Du weißt, welche personenbezogenen Daten Deine Organisation verarbeitet, wo sie gespeichert sind, warum Du sie hältst und wer Zugriff hat. In unseren Assessments kann fast keine mittelgroße Organisation diese vier Fragen mit Nachweisen beantworten.
Warum „wir wissen es ungefähr“ nicht reicht
Verarbeitungsverzeichnisse, Antworten auf Betroffenenanfragen, Meldung von Verletzungen innerhalb der Fristen, Aufbewahrungsgrenzen, nichts davon lässt sich glaubwürdig aus dem Gedächtnis leisten. Fragt ein Kunde, was Du über ihn hältst, ist „wir durchsuchen mal ein paar Postfächer“ keine verteidigbare Antwort. Und wenn ein Regulator oder ein Großkunde Deine Datenkarte sehen will, entsteht sie nicht in einer Woche, wenn sie nicht existiert.
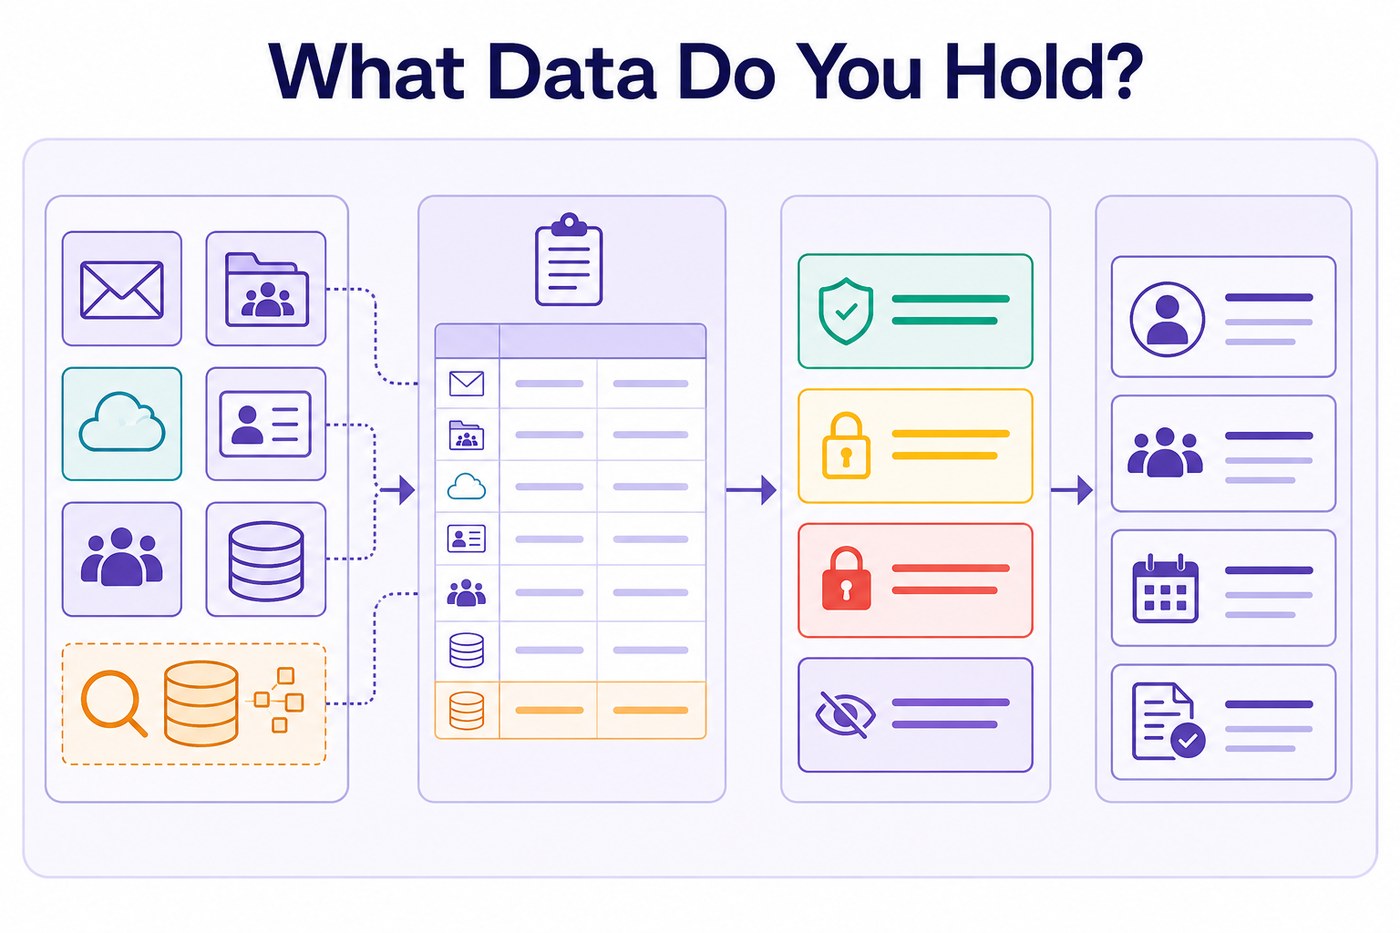
Der praktische Weg: Inventar → Klassifizierung → Governance
1. Inventar
Automatisierte Discovery über Dateifreigaben, Postfächer, Datenbanken, SharePoint/OneDrive und SaaS-Systeme, kombiniert mit Interviews. Das Ergebnis ist ein Register: welche Daten existieren, wo, in wessen Verantwortung, und mit welchen Kategorien personenbezogener Daten. Rechne mit Überraschungen: HR-Exporte in persönlichen Ordnern, Kundenlisten in alten Projektfreigaben, ein Jahrzehnt Lebensläufe, an das sich niemand erinnert.
2. Klassifizierung
Ein Schema mit drei bis vier Stufen (öffentlich / intern / vertraulich / streng vertraulich) reicht den meisten Organisationen. Entscheidend ist, dass es, wo möglich, automatisch angewendet wird (Sensitivity Labels, Mustererkennung, Machine-Learning-Klassifizierung für unstrukturierte arabische und englische Inhalte) , denn manuelles Labeln historischer Daten wird nie fertig.
3. Governance
Klassifizierung ohne Konsequenzen ist Dekoration. Jede Stufe braucht Regeln, die Tooling durchsetzt: wer zugreifen darf, ob Daten die Organisation verlassen dürfen (DLP), wie lange sie aufbewahrt werden, wo sie gespeichert sein dürfen. Hier bekommen auch Residenzfragen echte Antworten statt Annahmen.
Was das über Compliance hinaus freischaltet
Dasselbe Inventar, das das PDPL erfüllt, ist die Voraussetzung für sichere Cloud-Migration, für KI-Assistenten, die Berechtigungen respektieren, und für das Löschen der redundanten Daten, die Speicher und Risiko aufblähen. Compliance bezahlt die Arbeit; die operative Klarheit ist die Rendite.
Wo anfangen
Eine fokussierte Discovery Deiner risikoreichsten Ablagen (E-Mail, Dateifreigaben, CRM- und HR-Systeme) liefert das Register, einen Schema-Entwurf und einen priorisierten Plan; wie lange es dauert, hängt davon ab, wie viele Ablagen im Umfang liegen und wie schnell Zugriff erteilt wird. Dieser Artikel ist allgemeine Information, keine Rechtsberatung; die Auslegung des Gesetzes gehört zu Deiner Kanzlei, mit der wir direkt zusammenarbeiten.
Kennst Du Deine eigenen Daten?
Hak ab, was Du heute belegen könntest, nicht, was Du vorhast. Die offenen Zeilen sind die Stellen, an denen Dich eine Auskunftsanfrage oder ein Vorfall erwischt.
Orientierung, keine Rechtsberatung. Das VAE-Datenschutzgesetz und die für Dich geltenden Branchenregeln gehören mit einer qualifizierten Beratung gelesen.
Beginn mit einem Gespräch
Ein Erstgespräch mit einem Berater, nicht mit einem Verkäufer, zu Deiner IT-, Sicherheits- oder Systemfrage.